Red Hat e outros fornecedores liberam correções, e versões legadas também exigem atenção.
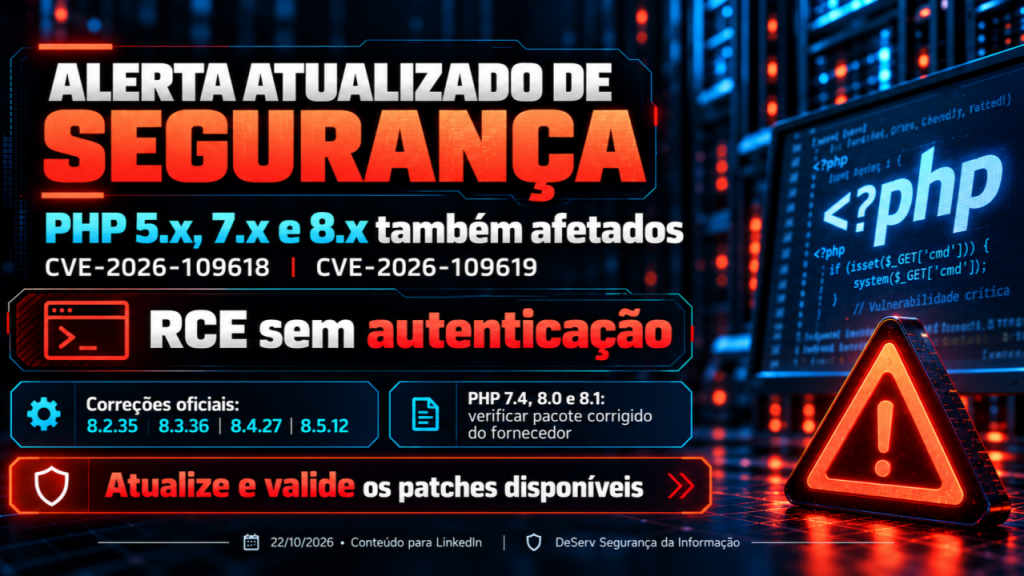
Complementando nosso alerta de 21/10 sobre as CVE-2026-109618 e CVE-2026-109619 (CVSS v4.0 9,2; execução remota de código sem autenticação, em determinadas condições), trazemos dois desdobramentos importantes.
1️⃣ Fornecedores começaram a liberar correções • Red Hat (RHSB-2026-013)
Erratas publicadas para os pacotes PHP do RHEL 10 e do RHEL 9; o boletim segue “em andamento” para os demais fluxos. • AlmaLinux: pacotes corrigidos em produção para AlmaLinux 8, 9 e 10, inclusive streams já descontinuados. • Ubuntu: USN-8948-1 (22.04 a 26.10) e USN-8948-2 (14.04 a 20.04, via Ubuntu Pro). • Rocky Linux e demais: consulte os canais oficiais e não presuma disponibilidade.
Atenção ao backport: muitas distribuições corrigem sem mudar a versão do PHP. Um RHEL 9 corrigido continua exibindo PHP 8.0.30. O número no php -v não diz se o servidor está protegido; o que vale é o pacote instalado e o changelog do fornecedor.
2️⃣ Não são só as versões suportadas
O projeto PHP publicou 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Para 7.4, 8.0 e 8.1 não há nova versão oficial, apenas backports de código entregues aos fornecedores. E distribuições já publicaram correções até para pacotes PHP 5 e 7: ambientes legados também precisam entrar na análise.
✅ O que recomendamos agora: • Inventariar servidores e aplicações com PHP. • Identificar versão e origem de cada pacote. • Aplicar as correções e reiniciar PHP-FPM e Apache. • Validar pelo changelog ou errata, não só pela versão. • Intensificar o monitoramento. • Planejar a migração dos ambientes sem suporte.
WAF e firewall ajudam, mas não substituem o patch.
As correções estão sendo disponibilizadas, mas o risco não termina com a publicação de um patch. Conhecer o que está em produção, identificar versões legadas e confirmar que a atualização foi efetivamente aplicada é o que fecha a exposição.
A DeServ segue acompanhando os comunicados oficiais e apoiando clientes no inventário, priorização e validação das correções.
#SegurançaDaInformação #CyberSecurity #PHP #GestãoDeVulnerabilidades #PatchManagement #ThreatIntelligence