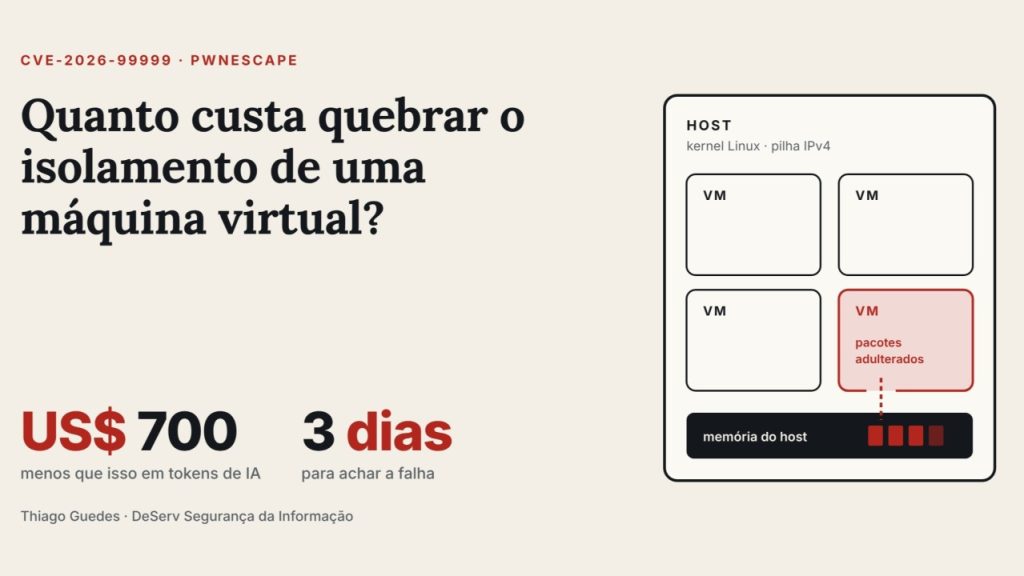
Quanto custa encontrar uma falha crítica no kernel do Linux? Quanto tempo leva? E quem você acha que fez o trabalho pesado?
Menos de 700 dólares em tokens de API. Três dias. E quem analisou o código-fonte foi um modelo de IA, com pesquisadores humanos dirigindo a investigação.
Esse é o resumo da PwnEscape, a CVE-2026-99999, divulgada agora em outubro. A pwn.ai encontrou a falha no desafio de segurança que a Vercel abriu em agosto para o sandbox dela, com até 1 milhão de dólares em prêmios. Foram 1.285 relatos e 242 mil dólares pagos. Só um foi classificado como crítico. Esse aqui.
Pense comigo
Uma máquina virtual existe para isolar. Você aluga um pedaço de um servidor físico (o host) e confia que o vizinho do lado não enxerga o que é seu. Nuvem, VPS, hospedagem e sandbox, tudo isso se apoia nessa promessa, certo?
A PwnEscape mexe exatamente nela. O problema está na pilha de rede IPv4 do kernel Linux do host, no tratamento dos metadados de checksum (a conferência que acompanha cada pacote). Uma VM mal-intencionada manda pacotes com esses metadados adulterados, o host não valida a posição informada e acaba sobrescrevendo um cabeçalho que já tinha conferido. Dali para frente ele lê lixo como se fosse dado bom.
O resultado? Na produção da Vercel, cada pacote enviado pela VM trazia de volta cerca de 32 bytes da memória do host. No laboratório do pesquisador, dois pacotes bastaram para derrubar o servidor e todas as VMs que rodavam nele. E em ambientes KVM e Firecracker montados por ele, a cadeia terminou com um programa rodando como root no host.
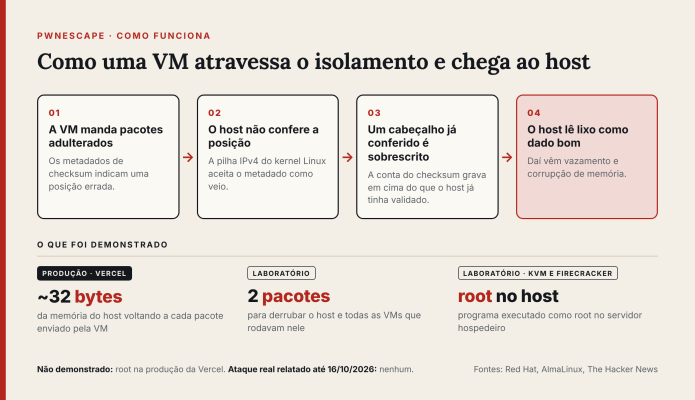
Quero ser justo aqui. Execução como root na produção da Vercel não foi demonstrada, e a própria Vercel disse que nenhum relato mostrou acesso a arquivos, segredos ou dados de clientes. Também não é falha que se explora direto pela internet: o atacante precisa já estar rodando código dentro de uma VM.
Acontece que, em nuvem, VPS e sandbox, rodar código dentro de uma VM é literalmente o produto que se vende. Percebeu o ponto?
A nota de severidade é 9,3 no registro da CVE e 8,8 na avaliação da Red Hat. A diferença está em quanto privilégio o atacante precisa ter lá dentro.
O que eu não sei
Não sei se alguém já está explorando isso. Até hoje, 17 de outubro, as notícias não falam de ataque real e a falha não está no catálogo KEV da CISA (a lista americana de vulnerabilidades exploradas ativamente). Só que ausência de notícia nunca foi prova de ausência de ataque. O próprio pesquisador previu exploits funcionando em configuração padrão de hypervisor em menos de um mês.
Também não sei se a correção está completa. O commit que entrou no kernel em 14 de outubro foi descrito como uma medida de defesa em profundidade, e o pesquisador deixou claro que validar esses metadados de forma mais ampla ainda é trabalho em aberto. Sendo assim: corrija agora e continue acompanhando, tudo bem?
James Clear escreveu em Hábitos Atômicos: “Você não se eleva ao nível de suas metas. Você cai ao nível de seus sistemas.” Em gestão de vulnerabilidade é exatamente isso. Todo mundo tem a meta de manter tudo atualizado. Quem salva você na semana de uma PwnEscape é o processo.
Cinco coisas que eu faria hoje
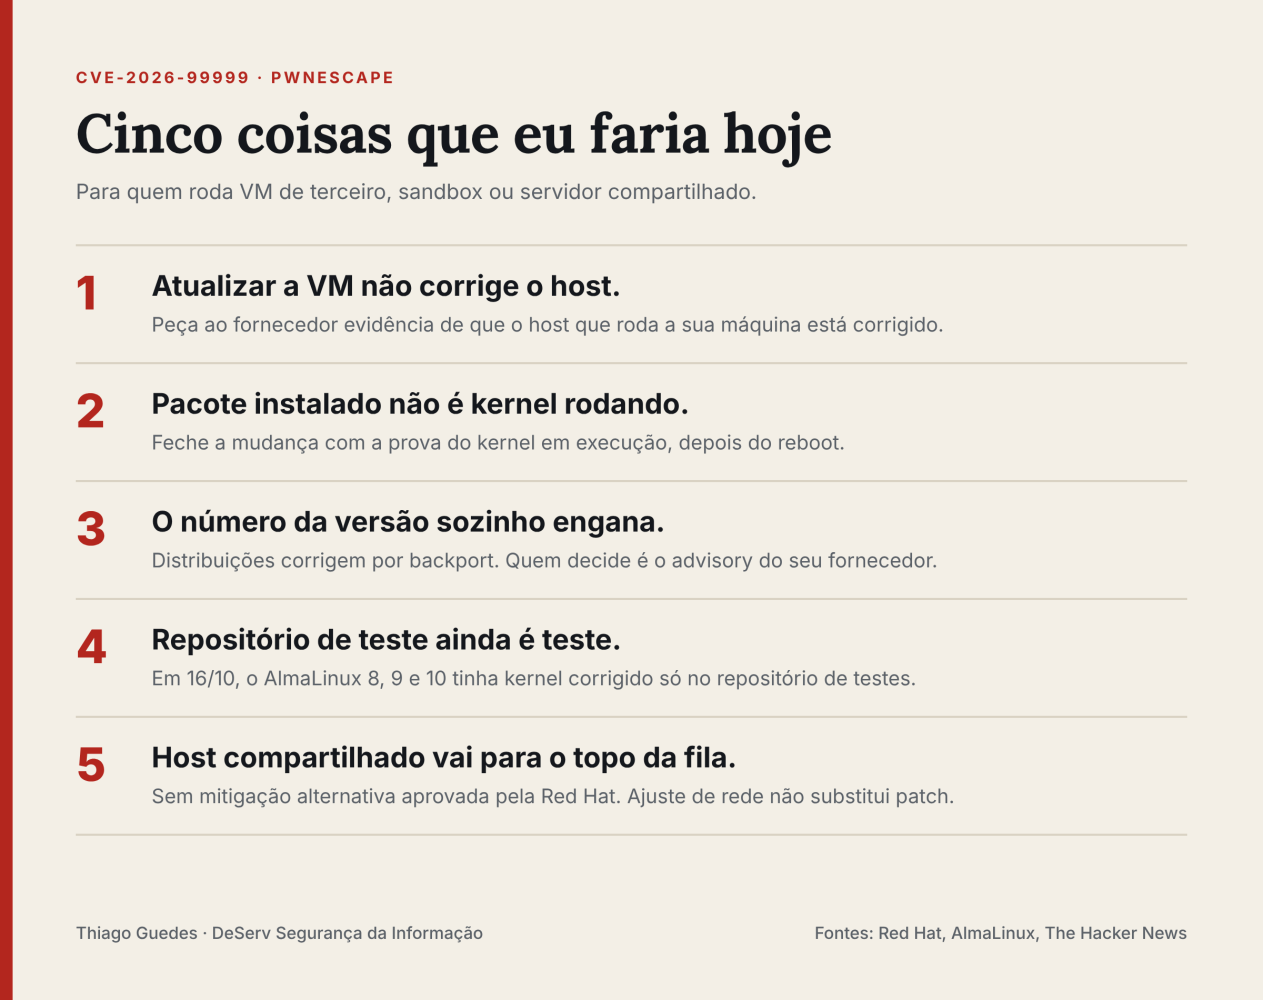
1. Atualizar a VM não corrige o host.
A falha mora no kernel do servidor físico. Você pode deixar todas as VMs em dia e continuar exposto. Se você contrata VPS ou nuvem, a pergunta para o fornecedor é uma só: o host que roda a minha máquina já está com o kernel corrigido? E peça evidência, não um “sim” por e-mail.
2. Pacote instalado não é kernel rodando.
Kernel novo só entra em ação depois do reboot. Encerre a mudança com a prova do kernel em execução no host, e não com o print do gerenciador de pacotes.
3. O número da versão sozinho engana.
As distribuições corrigem por backport, ou seja, levam a correção para uma versão antiga sem mudar o número principal. Quem diz se o seu sistema está corrigido é o advisory do seu fornecedor (Red Hat, AlmaLinux, Ubuntu, Debian e companhia).
4. Repositório de teste ainda é teste.
Hoje o AlmaLinux 8, 9 e 10 já tem kernel corrigido, mas no repositório de testes. Produção vem depois da validação da comunidade. Se for antecipar, que seja uma decisão consciente e documentada.
5. Host compartilhado vai para o topo da fila.
Servidor que roda VM de terceiro, sandbox, código de cliente: esse entra na janela agora, sem esperar o KEV. E não existe atalho. A Red Hat informou que nenhuma mitigação disponível atende aos critérios dela, então ajuste genérico de rede não substitui o patch.
De volta aos 700 dólares
Se uma empresa achou uma falha crítica no kernel em três dias, gastando menos de 700 dólares de IA, a conta do atacante também mudou. A janela entre a correção publicada e o exploit funcionando está encolhendo. O seu processo de patch foi desenhado para essa janela nova ou para a de cinco anos atrás?
Quanto custa quebrar o isolamento de uma máquina virtual? Agora você já sabe. A pergunta que eu deixo é outra: quanto custa descobrir isso pelo incidente?
Me conta nos comentários: na sua empresa, quem confirma que o kernel corrigido está de fato rodando no host? Os links do advisory da Red Hat, do AlmaLinux e da cobertura do The Hacker News estão no primeiro comentário.
Afinal, sonhadores também precisam proteger seus legados.
Um grande abraço!
Guedes
Fontes que usei no artigo:
- Red Hat, CVE-2026-99999: https://access.redhat.com/security/cve/cve-2026-99999
- AlmaLinux, kernels corrigidos: https://almalinux.org/blog/2026-10-16-pwnescape-cve-2026-99999/
- The Hacker News: https://thehackernews.com/2026/10/critical-pwnescape-linux-kernel.html
- CSO Online: https://www.csoonline.com/article/4236460/linux-kernel-gets-a-fix-for-a-flaw-that-enabled-attackers-to-escape-vms.html