O ransomware está entre as ameaças capazes de causar impactos significativos às operações de uma empresa. Ao comprometer sistemas, arquivos e recursos tecnológicos, um ataque pode interromper processos críticos, impedir o acesso a informações e gerar consequências que vão muito além da perda de dados.
Nesse cenário, o backup é uma das principais ferramentas de proteção. No entanto, ter uma cópia dos dados não significa, por si só, que a empresa está preparada para recuperar suas operações após um incidente.
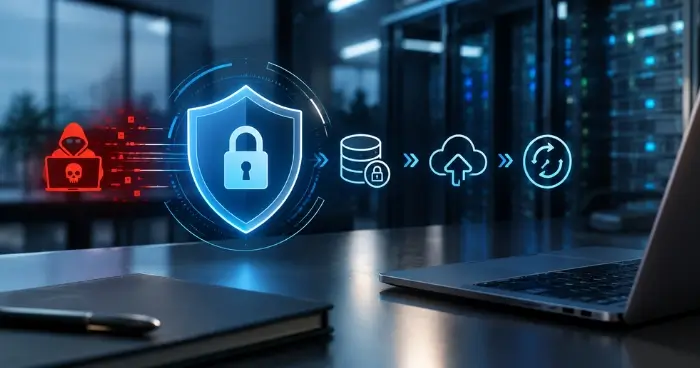
Uma estratégia eficiente precisa considerar diferentes camadas de proteção, incluindo cópias isoladas, infraestrutura adequada, monitoramento, plano de resposta, recuperação e Disaster Recovery.
O papel do backup contra ransomware
O backup permite criar cópias dos dados para que eles possam ser recuperados em situações como falhas de hardware, erros humanos, exclusões acidentais ou ataques cibernéticos.
No caso do ransomware, essa capacidade de recuperação pode ser fundamental para reduzir o impacto de um incidente.
Entretanto, o simples fato de realizar backups regularmente não garante que eles estarão disponíveis quando forem necessários.
Um ataque pode comprometer não apenas os arquivos utilizados pelos colaboradores, mas também sistemas responsáveis pelo gerenciamento dos próprios backups. Se as cópias estiverem acessíveis pela mesma infraestrutura comprometida, elas também podem ser afetadas.
Por isso, uma estratégia de proteção precisa ir além da pergunta:
“A empresa possui backup?”
É necessário perguntar também:
Onde as cópias estão armazenadas?
Elas estão isoladas do ambiente de produção?
Existe mais de uma cópia?
Os backups estão protegidos contra alterações ou exclusões indevidas?
A recuperação já foi testada?
Quanto tempo a empresa levaria para recuperar os sistemas críticos?
Quais operações precisam voltar primeiro?
Essas questões fazem parte de uma estratégia de continuidade mais ampla.
Cópia isolada: uma camada importante de proteção
Uma das preocupações em uma estratégia contra ransomware é evitar que o atacante consiga alcançar todas as cópias disponíveis.
Por isso, manter cópias isoladas do ambiente principal pode adicionar uma camada importante de proteção.
O conceito de isolamento pode envolver diferentes estratégias, dependendo da arquitetura da empresa, como ambientes separados, políticas de acesso específicas, armazenamento externo ou mecanismos que dificultem alterações não autorizadas nas cópias.
O objetivo é reduzir a possibilidade de que um comprometimento do ambiente de produção também resulte na perda das cópias utilizadas para recuperação.
Quanto mais independente estiver a cópia em relação ao ambiente comprometido, maiores são as possibilidades de utilizá-la durante um processo de recuperação.
Backup não é recuperação
Outro ponto frequentemente negligenciado é a diferença entre ter um backup e conseguir restaurar os dados.
Uma cópia pode existir, mas apresentar problemas de integridade, configuração ou compatibilidade que dificultem sua utilização durante um incidente.
Por isso, testes de recuperação são fundamentais.
A empresa precisa verificar periodicamente se os dados podem realmente ser restaurados e se os sistemas conseguem voltar a operar conforme o esperado.
Também é importante documentar o processo. Em uma situação de crise, depender de conhecimento informal ou de uma única pessoa pode aumentar o tempo necessário para restabelecer os serviços.
Uma estratégia de recuperação deve estabelecer procedimentos claros, responsabilidades e prioridades.
Infraestrutura também faz parte da continuidade
A capacidade de recuperação de uma empresa depende diretamente da infraestrutura que sustenta seus sistemas.
Servidores, armazenamento, redes, equipamentos de conectividade, energia e demais componentes precisam ser considerados no planejamento de continuidade.
Uma empresa pode possuir backups adequados, mas encontrar dificuldades para restaurar seus sistemas caso não tenha infraestrutura suficiente para suportar a recuperação.
Por isso, o planejamento precisa considerar tanto os dados quanto os recursos necessários para colocá-los novamente em funcionamento.
Nesse contexto, a Plantec, parceira e distribuidora de tecnologia, contribui para o ecossistema de integradores com soluções de infraestrutura e equipamentos utilizados em projetos corporativos de conectividade, redes e tecnologia.
A escolha adequada dos equipamentos e o dimensionamento da infraestrutura são importantes para que ambientes corporativos tenham uma base capaz de suportar operações contínuas e estratégias de recuperação.
Monitoramento ajuda a identificar problemas antes que eles se agravem
A prevenção de incidentes não depende apenas de backups.
O monitoramento contínuo permite acompanhar servidores, dispositivos, redes, sistemas e outros componentes do ambiente tecnológico, ajudando a identificar comportamentos anormais e possíveis falhas.
Em um cenário de ransomware, detectar rapidamente uma atividade suspeita pode fazer diferença na capacidade de contenção.
Indicadores como alterações incomuns em arquivos, movimentações atípicas, tentativas de acesso e comportamentos fora do padrão podem contribuir para uma resposta mais rápida quando associados a mecanismos adequados de segurança e monitoramento.
Por isso, a proteção precisa combinar prevenção, detecção, resposta e recuperação.
Plano de resposta: o que fazer quando o incidente acontece?
Mesmo com diferentes mecanismos de proteção, nenhuma organização está completamente livre da possibilidade de enfrentar um incidente.
Por isso, é importante ter um plano de resposta previamente definido.
Esse plano deve estabelecer, entre outros pontos:
Quem será responsável pela resposta;
Como o incidente será identificado e comunicado;
Quais sistemas devem ser isolados;
Quais equipes precisam ser acionadas;
Como preservar evidências;
Quais serviços são prioritários;
Quando iniciar a recuperação;
Como comunicar clientes, parceiros e demais envolvidos, quando necessário.
Ter essas definições previamente estabelecidas reduz a dependência de decisões improvisadas durante uma situação de crise.
Além disso, o plano deve ser revisado e testado periodicamente para acompanhar mudanças na infraestrutura, nos sistemas e nos processos da empresa.
Disaster Recovery: preparando a empresa para voltar a operar
O Disaster Recovery, ou recuperação de desastres, amplia a visão sobre a recuperação do ambiente tecnológico.
Enquanto o backup está relacionado principalmente à preservação e recuperação dos dados, o Disaster Recovery considera os recursos e procedimentos necessários para restaurar serviços e sistemas após um evento que comprometa a operação.
Isso pode envolver:
Infraestrutura de recuperação;
Servidores;
Armazenamento;
Redes;
Aplicações;
Bancos de dados;
Conectividade;
Procedimentos de restauração;
Definição de prioridades;
Responsáveis pela recuperação.
O planejamento deve levar em consideração quais sistemas são críticos para o negócio e quanto tempo a empresa pode permanecer sem cada serviço.
Dessa forma, a recuperação deixa de ser uma ação improvisada e passa a fazer parte da estratégia de continuidade.
RTO e RPO ajudam a definir prioridades
Dois conceitos importantes no planejamento de recuperação são o RTO (Recovery Time Objective) e o RPO (Recovery Point Objective).
O RTO está relacionado ao tempo esperado para que determinado sistema ou serviço seja recuperado após uma interrupção.
Já o RPO está relacionado à quantidade de dados que a empresa aceita perder em determinado cenário, considerando o intervalo entre a última cópia disponível e o momento do incidente.
Esses parâmetros ajudam a definir quais tecnologias, processos e recursos são necessários para cada ambiente.
Um sistema essencial para a operação pode exigir uma estratégia de recuperação diferente de uma aplicação de menor impacto para o negócio.
Por isso, não existe necessariamente uma única estratégia de backup e recuperação que seja adequada para todos os sistemas.
Continuidade de negócios exige uma visão integrada
A continuidade não depende de uma única ferramenta.
Uma estratégia mais completa pode combinar:
Backup: preservação das informações para recuperação.
Cópias isoladas: redução do risco de comprometimento simultâneo das cópias.
Monitoramento: identificação de falhas e comportamentos anormais.
Infraestrutura: recursos necessários para manter e recuperar os ambientes.
Plano de resposta: procedimentos para agir diante de um incidente.
Disaster Recovery: processos e recursos destinados à recuperação dos serviços.
Essas camadas trabalham em conjunto para aumentar a capacidade da organização de resistir a incidentes e retomar suas atividades.
O que as empresas devem avaliar?
Antes de considerar que estão preparadas contra ransomware, as empresas devem avaliar não apenas se possuem backup, mas se conseguem efetivamente recuperar suas operações.
Algumas perguntas importantes são:
Os dados críticos possuem cópias protegidas?
Existe pelo menos uma cópia isolada do ambiente principal?
Os backups são testados regularmente?
Existe documentação do processo de recuperação?
Os sistemas críticos possuem prioridades definidas?
A infraestrutura disponível suporta uma recuperação?
Existe monitoramento dos ambientes?
A empresa possui um plano de resposta a incidentes?
Os responsáveis sabem quais ações devem tomar?
O Disaster Recovery foi planejado e testado?
Essas perguntas ajudam a identificar possíveis lacunas antes que elas sejam descobertas durante uma situação de emergência.
Backup é essencial, mas continuidade exige mais
O backup continua sendo um componente fundamental da estratégia de proteção contra ransomware. Porém, backup não deve ser tratado como sinônimo de continuidade de negócios.
Uma organização resiliente precisa pensar em todo o ciclo: prevenir, proteger, detectar, responder, recuperar e aprender com os incidentes.
Isso significa combinar cópias protegidas, recuperação testada, infraestrutura adequada, monitoramento, plano de resposta e estratégias de Disaster Recovery.
Na prática, a pergunta mais importante não é apenas se a empresa possui uma cópia dos seus dados, mas se ela consegue voltar a operar caso seus sistemas sejam comprometidos.
É essa visão integrada que transforma o backup de uma simples cópia de segurança em parte de uma estratégia estruturada de continuidade e resiliência empresarial.