Na terça-feira, 27 de outubro, eu estava no palco do WTC Exchange, na
Legrand
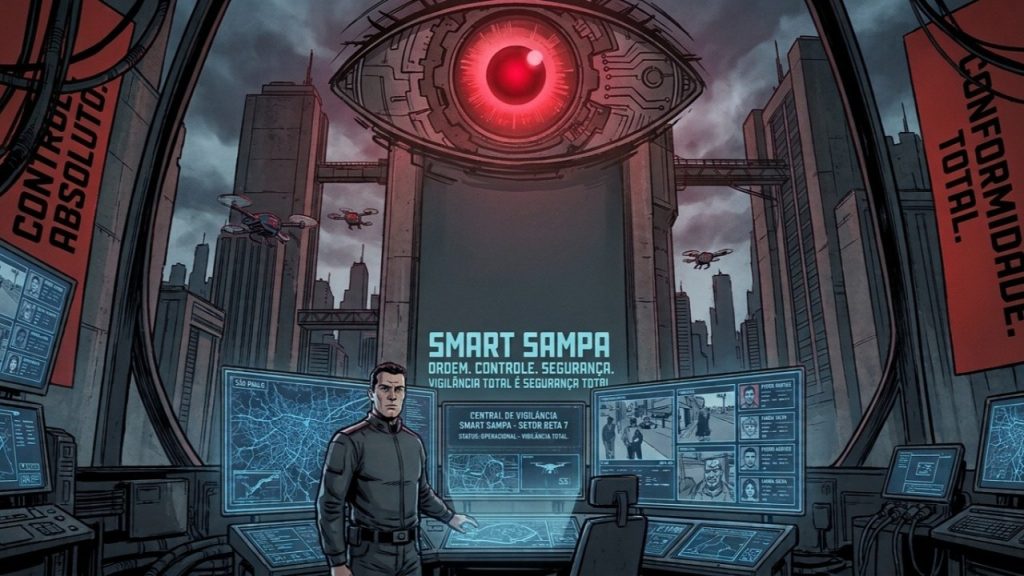
, e fiz uma pergunta para a sala: quem aqui acha que o Smart Sampa é uma boa ideia?
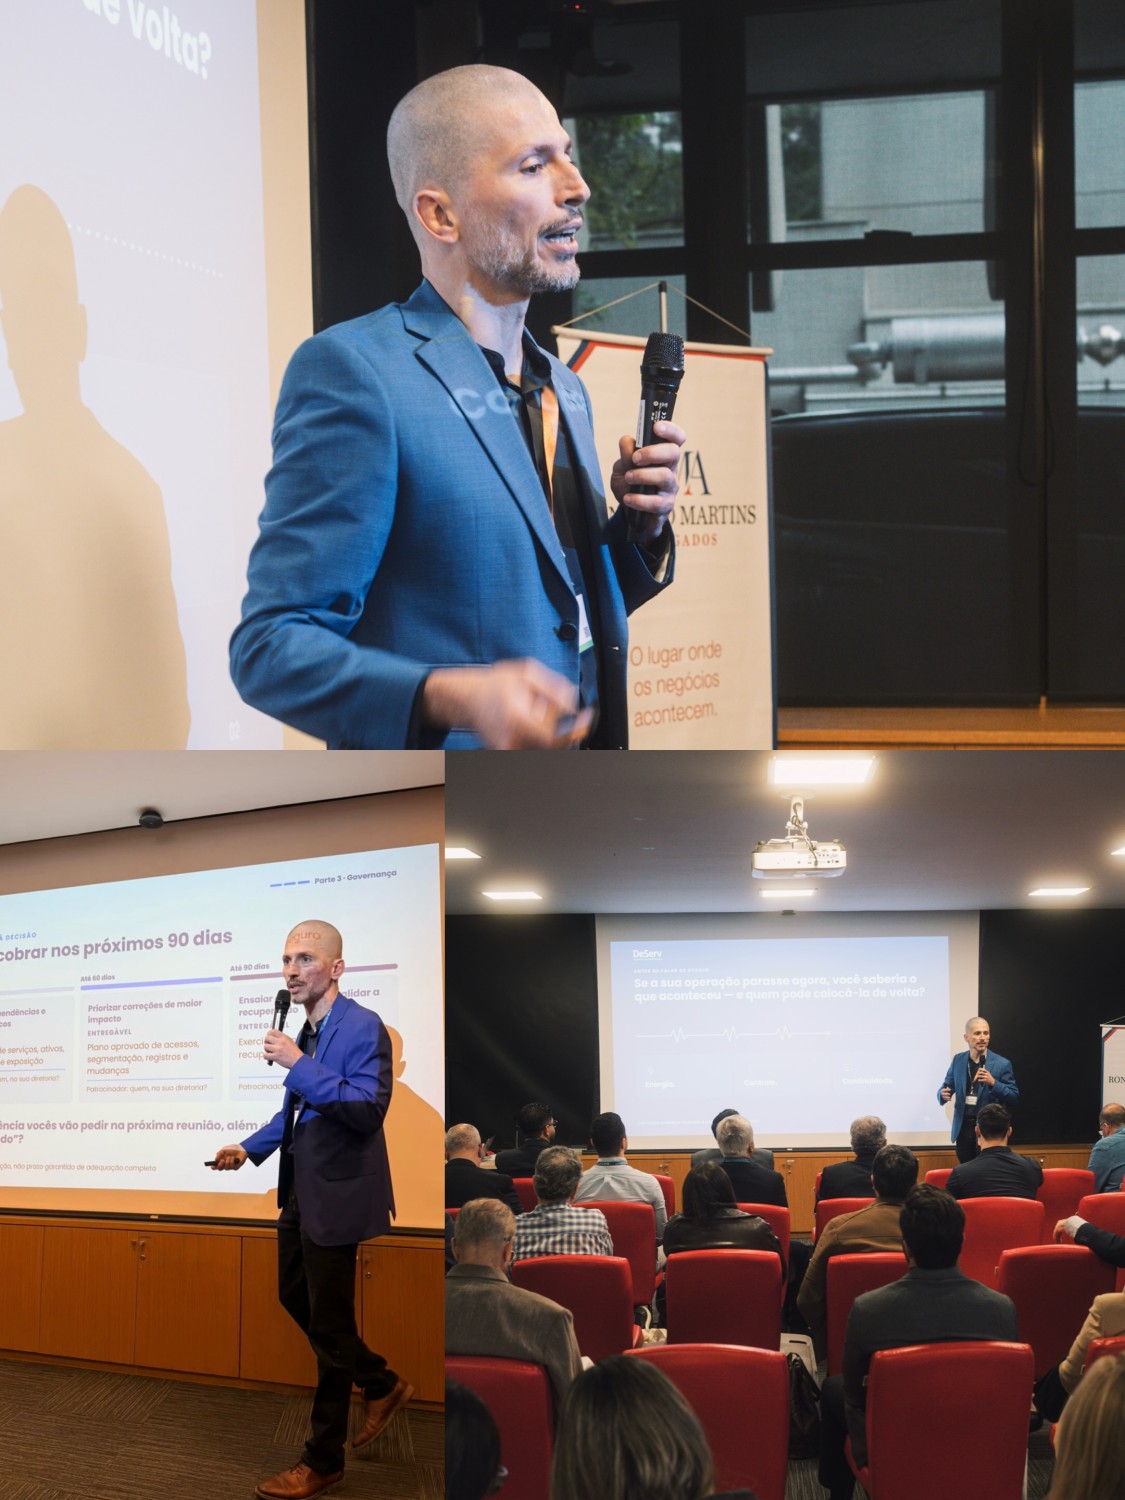
Todo mundo levantou a mão. Todo mundo.
Eu disse que não achava. Na verdade, eu tinha medo. Entregar ao Estado o monitoramento de todos os aspectos da cidade pode ter um viés autoritário. E tem uma pergunta que, para quem trabalha com segurança, não sai da cabeça: quem garante a segurança disso? O Estado é lento para resolver problema, e incidente de segurança acontece todo dia.
Três dias depois da palestra, na sexta-feira (30), saíram do ar links que, segundo apuração do UOL, davam acesso às transmissões de 17 mil câmeras de empresas parceiras integradas ao Smart Sampa. Ficaram disponíveis por cinco dias, sem senha. A notícia ganhou o país na terça seguinte, 3 de novembro.
Não tem profecia nenhuma aqui. Em 20 de outubro, uma semana antes da palestra, o mesmo veículo já tinha mostrado outras 58 mil câmeras expostas. (E não dá para somar os dois números: as matérias não dizem quantas câmeras se repetem.)
Mas preciso admitir uma coisa. O caso não confirma exatamente o que eu disse no palco. Eu falei de um Estado lento e que incidente acontece todo dia. O que as reportagens desenham é mais incômodo: uma cadeia com prefeitura, empresa municipal de tecnologia, consórcio que opera a plataforma, empresa de nuvem que hospeda as imagens e empresas donas das câmeras. Cada elo com a sua versão.
Juvenal, um poeta romano, deixou há quase dois mil anos uma pergunta que serve como luva aqui: quem vigia os vigilantes? Em latim fica mais bonito (Quis custodiet ipsos custodes?), mas a dor é a mesma.
Separe o que se sabe do que ainda está em disputa
O erro mais comum de quem comenta incidente é escolher uma versão e tratar como fato. Vamos por partes.
O que as reportagens dizem. Segundo o UOL, reproduzido pelo Olhar Digital, as transmissões ficaram acessíveis por cinco dias. Uma fonte ouvida pela reportagem descreve uma falha do tipo IDOR (sigla em inglês para referência direta insegura a objeto) e links completos de transmissão que podiam ser abertos fora do sistema.
O que a Prefeitura diz. Nega que a lista estivesse disponível publicamente. Afirma que o arquivo era uma planilha produzida pela Prodam durante uma análise de cibersegurança iniciada em 20 de outubro, e que o envio dela à imprensa foi vazamento ilegal de dados sigilosos. Diz ainda que não há evidência de ataque externo e que as mais de 20 mil câmeras próprias do município não estavam na planilha.
O que as empresas dizem. A Monuv, que hospedava as transmissões, afirma manter controles de acesso e autenticação, e que o acesso às câmeras compartilhadas segue as especificações de segurança definidas pelo próprio programa.
O que depende de investigação. Todo o resto. Como o acesso aconteceu, por quanto tempo, por quem e com qual responsabilidade.
Mais importante do que antecipar um veredito é saber quais controles precisam ser demonstrados. E isso dá para discutir agora.
O perímetro não termina na tela de login
Pense comigo. Você entra num prédio com crachá, biometria e catraca. Tudo certinho. Aí, dentro do elevador, você aperta o número de outro andar e a porta abre. Ninguém pergunta se aquele andar é seu.
Isso é o IDOR, em português de gente. O sistema confere quem você é na entrada, mas não confere, a cada pedido, se aquele recurso pertence a você.
E o link que funciona fora da plataforma é a cópia da chave que alguém leva para casa. Abre a porta de qualquer lugar, para qualquer pessoa que estiver com ela.
Não estou dizendo que tudo isso aconteceu no Smart Sampa. Isso é o que a reportagem descreve, não uma auditoria minha. Mas são perguntas que qualquer operação com câmeras conectadas deveria saber responder:
- A permissão é verificada a cada pedido de imagem ou dado, ou só no login?
- O link de uma transmissão pode ser reutilizado fora do contexto em que foi autorizado?
- Esse link tem prazo de validade? Dá para revogar?
- Um usuário de uma empresa consegue consultar recursos de outra empresa ou de outro município?
- O acesso feito por integração, de máquina para máquina, também fica registrado?
Percebeu o ponto aqui? Quem entra na plataforma é a primeira pergunta. A segunda, e mais difícil, é o que cada identidade consegue alcançar depois que entrou.
O contrato divide responsabilidade, mas o risco não lê contrato
Segundo o g1, a Prefeitura afirma que a administração, a operação e a segurança da infraestrutura privada continuam sob responsabilidade das empresas parceiras. A Monuv, do outro lado, diz que segue as especificações de segurança do programa.
As duas frases podem estar corretas ao mesmo tempo. E é justamente isso que me preocupa.
Eu vejo esse filme o tempo todo em empresa privada também. O contrato diz que a segurança é do fornecedor. O fornecedor diz que segue o padrão do contratante. E o incidente acontece exatamente no meio, naquela faixa que ninguém assinou.
Antes de discutir de quem é a culpa, alguém precisa responder:
- Quem define os requisitos mínimos para uma câmera ou sistema se integrar?
- Quem comprova, com evidência, que esses requisitos estão sendo cumpridos?
- Quem tem autoridade para suspender uma integração diante de um risco?
- Quem preserva os registros e coordena a investigação quando algo dá errado?
- Como contratante e fornecedores trocam evidência de que a correção foi feita?
O contrato pode dividir responsabilidades. A análise de risco precisa enxergar a operação inteira. Afinal de contas, atacante não lê contrato.
Uma explicação não anula a outra
A Prefeitura atribui o episódio à divulgação ilegal de uma planilha por alguém que tinha acesso a ela. As reportagens levantam questões sobre acesso e autorização. Muita gente vai querer escolher um dos lados.
Eu não escolheria. Apurar um possível vazamento por alguém autorizado e avaliar se os controles funcionam são tarefas que andam juntas.
Se a versão da Prefeitura estiver certa, ainda sobra uma pergunta de gestão: uma planilha produzida dentro de uma análise de cibersegurança foi parar na imprensa. Quem tinha acesso a ela? Isso ficou registrado?
E tem um detalhe na reportagem que, para mim, pesa muito: um pesquisador ouvido pela reportagem encontrou 15 credenciais de acesso ao Smart Sampa em bases vazadas por malware do tipo infostealer. Quando credencial legítima circula por aí, a fronteira entre “pessoa autorizada” e “atacante” fica bem mais fina do que parece.
As perguntas aqui são:
- Que informação uma pessoa autorizada consegue extrair, e em que volume?
- Quais ações deixam registro verificável?
- Como acessos excepcionais são revisados, e por quem?
- Depois de um incidente, como credenciais, links e permissões são revogados?
O teste que eu faria antes de ampliar qualquer plataforma
Voltando para aquela sala do WTC.
Se eu repetisse a pergunta hoje, talvez menos mãos subissem. Ou talvez subissem as mesmas, e tudo bem. Eu não sou contra tecnologia (seria estranho, vindo de mim). Sou contra confiar sem conseguir verificar. E continuo com medo do mesmo ponto: quem garante a segurança?
Antes de ampliar uma plataforma conectada, quem responde por ela deveria conseguir demonstrar três coisas. Quem acessa cada recurso. Quais limites se aplicam a cada acesso. E como um acesso indevido seria identificado e interrompido. Demonstrar, com evidência. Prometer não vale.
Isso vale para a Prefeitura de São Paulo, e vale para a sua empresa, que provavelmente tem câmera, catraca, sensor e fornecedor plugado na rede neste exato momento.
Então fica a pergunta para você, a mesma que eu faria de novo naquela sala: na sua organização, a segurança das integrações é comprovada por evidência ou presumida a partir do contrato?
Me conta nos comentários.
Grande abraço,
Guedes