
Você já perdeu uma noite de sono por algo que nunca aconteceu? Quantas vezes? E quantas dessas preocupações viraram fato de verdade?
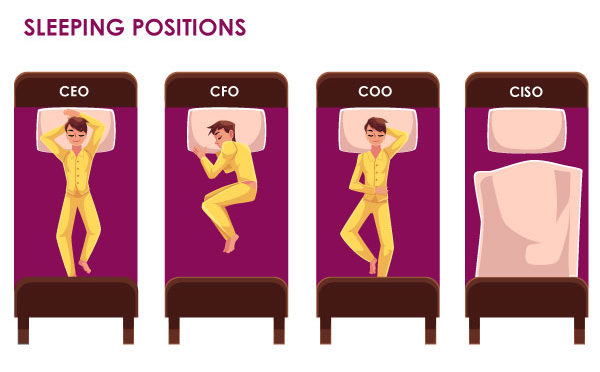
Eu me faço essa pergunta com frequência. Tenho lido as Cartas a Lucílio, do Sêneca, e tem uma frase na Carta 13 que me pegou de jeito: “sofremos mais frequentemente na imaginação do que na realidade”.
Epicteto, outro estoico, deixou registrado no capítulo 5 do Enchiridion uma ideia muito parecida: “Não são os fatos que perturbam os homens, mas as opiniões que eles têm sobre os fatos.”
Bonito, certo? Acontece que eu trabalho com segurança da informação desde antes de fundar a DeServ, em 2012. E para quem vive nesse mundo, pensar no pior não é defeito de personalidade. Está na descrição do cargo.
O paradoxo de quem cuida da segurança
Um CISO passa o dia imaginando coisas que ainda não aconteceram. O ransomware numa sexta à noite. A senha do diretor financeiro sendo vendida num fórum. O fornecedor invadido que virou porta de entrada. O backup que não volta.
Nada disso aconteceu. E ele precisa agir como se pudesse acontecer amanhã.
Então Sêneca estava errado? Pense comigo.
Na Carta 24, o próprio Sêneca dá um conselho que parece contradizer a 13. Lucílio estava angustiado com um processo judicial, e Sêneca diz: se você quer se livrar da ansiedade, imagine que aquilo que você teme vai acontecer. E aí meça o tamanho real do estrago. (Os estoicos chamavam isso de premeditatio malorum, a premeditação dos males.)
Percebeu o ponto aqui? Imaginar o pior nunca foi o problema. O problema é imaginar o pior e ficar parado, sofrendo. Um produz plano. O outro produz insônia.
Os números (e o que eu não sei sobre eles)
O Brasil tem cerca de 25 milhões de empresas ativas, segundo o Mapa de Empresas do governo federal, contando MEIs. Quantas delas sofreram um ataque de verdade no último ano?
Vou ser sincero: não tenho essa resposta. E desconfie de quem diz que tem. Não existe um censo nacional de ataques cibernéticos. A ANPD recebeu quase uma comunicação de incidente por dia em 2025, mas só chegam lá os casos com dados pessoais que alguém decidiu comunicar. Pesquisa de mercado ouve uma amostra. Ninguém enxerga o todo.
Mas tem um dado da ESET que eu achei perfeito para essa conversa. No Security Report 2025, 25% das empresas brasileiras disseram ter sofrido um ciberataque no último ano. Na mesma pesquisa, 94% disseram estar preocupadas com ataques futuros.
94% preocupados. 25% atacados. Sêneca ia gostar de ver a própria frase confirmada, não é?
Só que tem outro número ali. 73% não contrataram seguro contra risco cibernético. E 38% nem antimalware centralizado adotaram.
Ou seja, a preocupação está lá. A ação, nem tanto. Isso é exatamente o sofrimento na imaginação que Sêneca criticava: muita angústia e pouca preparação.
Quando o fato chega
É aqui que o argumento “mas a maioria não é atacada” desmorona.
O relatório da IBM de 2025 aponta custo médio de R$ 7,19 milhões por violação de dados no Brasil. É média, eu sei, e média engana (a padaria do bairro não vai gastar isso). Mas me diz uma coisa: quantas pequenas e médias empresas têm 7 milhões de reais sobrando no caixa?
O relatório DBIR 2025 da Verizon mostrou que o ransomware aparece em 88% das violações de pequenas e médias empresas analisadas. Nas grandes, 39%. O ataque que mais para a operação é justamente o que mais chega em quem tem menos fôlego.
E tem o lado que ninguém coloca na planilha. A Sophos perguntou para equipes de TI que tiveram dados criptografados como ficaram depois. 41% relataram mais estresse e ansiedade. 34% sentiram culpa por não ter impedido. 31% tiveram afastamentos por saúde mental. E em 25% dos casos a liderança da equipe foi trocada.
Faz sentido? A maioria dos cenários que o CISO imagina talvez nunca aconteça. Mas basta um, sem preparo.
Eu sei o que é ruína
Fundei minha primeira empresa aos 18 anos. Tinha muita força de vontade e nenhum conhecimento de gestão. Misturava o dinheiro da empresa com o pessoal, não tinha contrato com cliente, não formalizava nada com os sócios. Quebrei, claro!
Não foi hacker nenhum. Foi falta de preparo. Mas a lição é a mesma: tem erro que você corrige e segue, e tem erro que encerra o jogo. Levei anos para voltar a empreender.
O Nassim Taleb explica isso muito bem em Arriscando a Própria Pele. Perda e ruína são coisas diferentes. Da perda você se recupera. Da ruína, não. E um risco pequeno, repetido ao longo do tempo, deixa de ser pequeno.
Faz a conta comigo. Imagine um cenário com 1% de chance por ano de quebrar a sua empresa. Parece nada. Em 10 anos, a chance de ele acontecer pelo menos uma vez passa de 9,5%. Em 20 anos, chega a 18%. (É um número ilustrativo, não estatística de mercado, tudo bem?)
Por isso o CISO não pode olhar só para a probabilidade. A pergunta que importa é outra: se isso acontecer, a empresa continua existindo?
Como transformar angústia em plano
Separe os riscos em três caixas. Na primeira ficam os toleráveis, aqueles que a empresa absorve e segue a vida. Na segunda, os materiais, que doem, custam caro e pedem decisão da diretoria. Na terceira, os de ruína: os que acabam com o caixa, param a operação por semanas ou tiram a confiança do cliente de vez. Essa terceira caixa é a que precisa de toda a sua energia.
Algumas dicas que eu uso aqui e com os nossos clientes:
- Risco de ruína se decide na sala do conselho. O CISO mostra, mede e explica. Quem aceita ou não aceita esse risco é o dono do negócio. Deixar essa conta só na cabeça do CISO é garantir que ele vá sofrer sozinho.
- Descubra quanto tempo a sua operação aguenta parada. Um dia? Uma semana? Se ninguém na empresa sabe responder, o plano de continuidade ainda não existe.
- Teste o backup antes de precisar dele. Backup que nunca foi restaurado é esperança, e esperança não é estratégia.
- Deixe escrito quem pode desligar tudo às três da manhã. No meio da crise não dá tempo de marcar reunião para decidir quem decide.
- Transfira o que você não consegue absorver. Se 73% das empresas não têm seguro cibernético, a pergunta é simples: o seu caixa aguenta sozinho um incidente de milhões?
Voltando à noite de sono
Então, você ainda perde noites de sono pensando no pior? Eu também, confesso. Não tenho a fórmula para parar.
O que eu aprendi, com Sêneca e com a minha primeira empresa, é que sofrer antes não muda o amanhã. Mas imaginar com método muda. O pior cenário precisa sair da cabeça do CISO e virar decisão, orçamento e plano testado.
E aí eu te devolvo a pergunta: qual cenário a sua empresa considera improvável, mas não sobreviveria se acontecesse?
Afinal, sonhadores também precisam proteger seus legados.
Um grande abraço!
Guedes