Você sabia que futurologia tem formação específica? Que existe mestrado para isso? E que tem gente séria ganhando a vida prevendo o futuro com método?
Pois é. Uma googleada rápida e descobri que a Universidade de Houston oferece um mestrado em Foresight (estudos de futuro) desde os anos 70. Tem cenário, matriz de incerteza, análise de tendência, tudo muito bem estruturado.
Eu não fiz esse curso. Minha formação é em Segurança da Informação, mais um MBA em Gestão Empresarial. Sendo assim, hoje vou me aventurar numa área em que sou amador, tudo bem?
E já começo com uma confissão: não tenho nenhum caso bombástico para contar. Nenhuma multa milionária que acompanhei de perto, nenhum cliente que quase fechou as portas. O que eu tenho são números públicos da ANPD e muitos anos olhando para esse tema todos os dias.
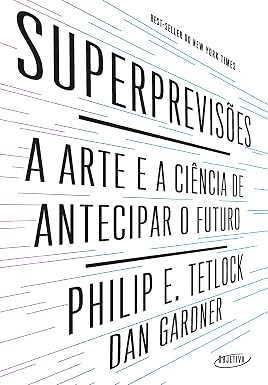
Antes de você desconfiar de mim (e deveria), deixa eu te contar uma coisa. Philip Tetlock, no livro Superprevisões, acompanhou por cerca de duas décadas as previsões de quase 300 especialistas. O resultado? Na média, eles acertavam pouco mais que um chimpanzé jogando dardos. BINGO. Acontece que um grupo pequeno acertava muito mais que os outros. Eram pessoas que olhavam os dados, pensavam em probabilidade e mudavam de ideia quando a realidade mudava.
Então vou tentar fazer assim: dado primeiro, palpite depois.
O que os números já mostram
Entre julho de 2023 e junho de 2025, a ANPD recebeu 9.629 requerimentos. Isso é um crescimento de 1.840,9% em relação ao ciclo anterior. Leu certo? Quase vinte vezes mais. No mesmo período foram 723 comunicações de incidentes, 35 fiscalizações e 3 processos sancionadores.
Percebeu o ponto aqui? Muita reclamação entrando e pouca sanção saindo. Isso não quer dizer que a ANPD está parada. Quer dizer que ela está escolhendo onde bater.
Com isso na mesa, vamos às previsões.
1. A ANPD vai fiscalizar primeiro quem não responde.
Num monitoramento recente sobre encarregados e canais de atendimento ao titular, a ANPD acionou 56 empresas. 27 cumpriram tudo, 8 ficaram com pendências e 21 simplesmente não responderam. Adivinha quem vai receber a próxima visita? A própria Agência diz que a falta de resposta pode influenciar a seleção para fiscalização. Probabilidade, no meu palpite: alta.
2. Atender o titular vai virar operação, com prazo e prova.
“Dificuldade para exercer direitos” foi o campeão de reclamações, com 1.610 registros. Não basta ter um e-mail de privacidade no rodapé do site. A empresa vai precisar provar que recebeu, validou a identidade, achou os dados, decidiu e respondeu dentro do prazo. Formulário que não gera protocolo vira prova contra você, entende?
3. Criança e adolescente vai ser o tema mais quente.
O ECA Digital entrou em vigor em março de 2026 e o período de adaptação das soluções de aferição de idade foi indicado para agosto a novembro deste ano. Plataforma, escola, jogo, publicidade, serviço digital que criança acessa: se você está nessa lista, esse é o seu assunto número um. Probabilidade: muito alta.
4. A inteligência artificial vai entrar pela porta da LGPD.
Enquanto a lei específica de IA amadurece, quem vai cobrar o uso de dados pessoais em modelos é a LGPD. O artigo 20 (revisão de decisões automatizadas) está na agenda da ANPD. Scoring, antifraude, RH, atendimento com robô: tudo isso vai precisar de finalidade registrada, base legal e alguém humano capaz de revisar a decisão.
5. A biometria vai ter que se justificar.
Reconhecimento facial em condomínio, escola, academia. A pergunta que vai aparecer é simples: um cartão ou um QR code não resolveria o mesmo problema com menos risco? Se resolveria, a biometria pode ser excessiva. A ANPD já tem iniciativa regulatória em andamento sobre isso.
6. Três dias úteis vão separar quem tem plano de quem tem PDF.
Incidente com risco ou dano relevante precisa ser comunicado à ANPD e aos titulares em três dias úteis. Três! Em ritmo de crise, com ataque rolando, sem saber direito o tamanho do estrago. Como já escrevi aqui uma vez, qualquer plano é melhor que nenhum plano. Mas um plano que nunca foi testado é quase a mesma coisa que nenhum.
7. A multa não vai ser o maior problema.
Todo mundo decora o teto: 2% do faturamento no Brasil, limitado a R$ 50 milhões por infração. Acontece que a ANPD também pode publicizar a infração, bloquear ou eliminar dados e suspender o tratamento. Pense comigo: o que dói mais, pagar uma multa ou ter a operação parada?
E o que fazer com isso, na prática?
Faça um teste de 30 dias. Simples assim:
- Peça para alguém de fora fazer uma solicitação de titular para a sua empresa. Cronometre. Veja se ela chega, se alguém responde e se fica registrado.
- Pegue o seu plano de resposta a incidentes e simule um vazamento numa sexta às 18h. Quem decide? Quem comunica? Em quanto tempo?
- Liste onde você usa IA, biometria e dados de criança. Só listar já vai te dar um susto (ou um alívio).
- Revise os contratos com os dez fornecedores que mais mexem com dados seus. Principalmente nuvem e SaaS.
Voltando à futurologia
No fim das contas, eu não sei se vou acertar. O Tetlock me ensinou que provavelmente vou errar alguma coisa. Sendo assim, faço um compromisso: daqui a um ano volto aqui, confiro uma por uma e corrijo em público o que eu errei. Combinado?
E você, qual previsão acrescentaria nessa lista? Qual delas acha que eu errei feio? Deixa aqui nos comentários, quero muito ler.
Grande abraço,
Guedes